
Reguły i alerty w Wazuh: od szumu do powiadomień, na które reagujesz
Jak dostroić reguły i poziomy alertów w Wazuh, żeby dostawać kilka trafnych powiadomień zamiast tysięcy ignorowanych.
Jak dostroić reguły i poziomy alertów w Wazuh, żeby dostawać kilka trafnych powiadomień zamiast tysięcy ignorowanych.
Cztery litery art. 32 RODO przekładamy na konkretne kontrole IT: szyfrowanie, MFA, kopie zapasowe i regularne testy. Pokazujemy też, że te same działania spełniają wymagania NIS2, więc wdrażasz je raz.
Bez logów nie zbadasz incydentu ani go rzetelnie nie zgłosisz: co zbierać, ile trzymać i jak zabezpieczyć dane w Wazuh.
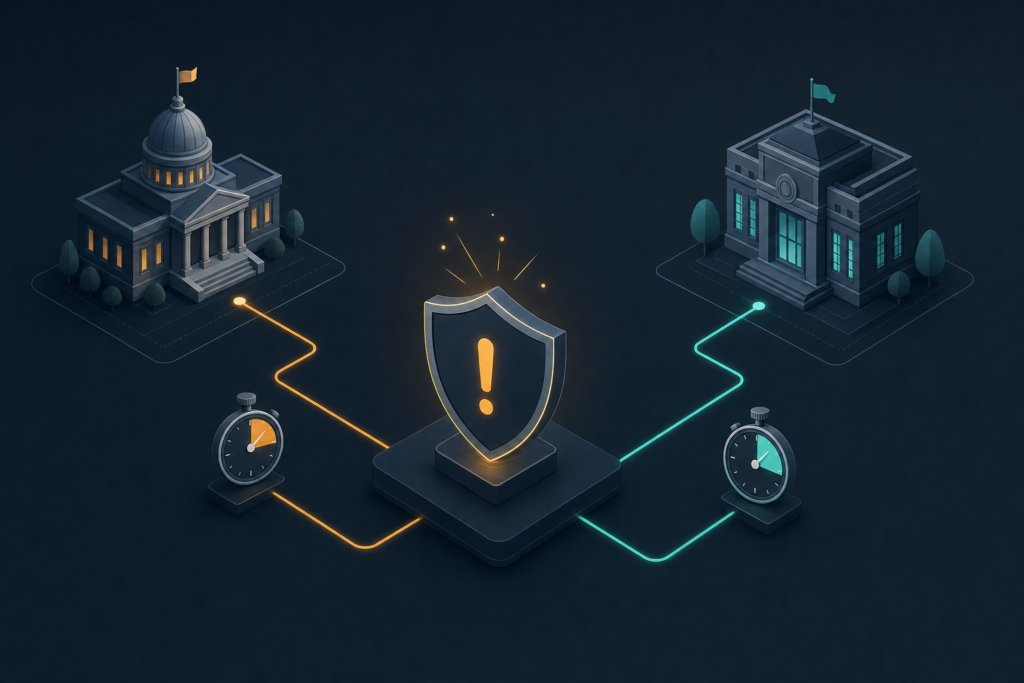
Jeden atak, na przykład ransomware, potrafi wywołać dwa niezależne obowiązki zgłoszeniowe naraz: do CSIRT z tytułu NIS2 i do Prezesa UODO z tytułu RODO. Sprawdź, jak nie przegapić żadnego z nich.
Wazuh to darmowy SIEM/XDR, który pokazuje włamania i podejrzane zachowania tam, gdzie zwykły monitoring dostępności widzi tylko zielone kropki.

NIS2 mówi jasno: odpowiadasz nie tylko za swoje systemy, ale i za bezpieczeństwo dostawców. Pokazujemy, jak ocenić i kontraktowo zabezpieczyć łańcuch dostaw — bez audytów rodem z korporacji.

Dwie tanie zmiany, które dają największy zwrot z bezpieczeństwa: uwierzytelnianie dwuskładnikowe i menedżer haseł. Tłumaczymy, jak je wdrożyć w małej firmie i dlaczego zatrzymują większość ataków na konta.

RODO chroni dane osobowe, NIS2 — ciągłość i bezpieczeństwo usług. Pokrywają się bardziej, niż myślisz. Tłumaczymy, gdzie się stykają i jak wdrożyć je wspólnie, zamiast robić podwójną robotę.

Ransomware nie wybiera tylko korporacji — małe firmy są łatwiejszym celem. Bez straszenia pokazujemy, jak realnie zmniejszyć ryzyko i co krok po kroku zrobić, jeśli atak już się wydarzy.

Analiza ryzyka brzmi jak korporacyjna biurokracja, ale to po prostu uporządkowana odpowiedź na pytanie „co może pójść nie tak i co z tym zrobimy”. Pokazujemy prosty, powtarzalny schemat, który zrobisz sam.